WooCommerce Security: 10 Langkah Penting untuk Melindungi Toko Online

durasi baca : 3 menit
Punya toko online berbasis WooCommerce? Website e-commerce menangani banyak informasi penting, mulai dari data pelanggan, akun pengguna, riwayat transaksi, hingga proses pembayaran.
Kalau keamanannya kurang terjaga, website bisa mengalami berbagai masalah, seperti serangan malware, akun diretas, pencurian data, bahkan website tidak bisa diakses oleh pengunjung.
Nah, di sinilah WooCommerce security berperan penting. Dengan sistem keamanan yang tepat, kamu bisa mengurangi risiko serangan siber sekaligus memberikan pengalaman belanja yang lebih aman bagi pelanggan.
Lalu, bagaimana cara melindungi toko online WooCommerce agar tetap aman? Yuk, simak pengertian, ancaman yang perlu diwaspadai, dan langkah penting untuk menjaga keamanan website kamu!
- 1. Rutin Memperbarui WordPress, WooCommerce, dan Plugin
- 2. Perkuat Keamanan Login dan Password
- 3. Batasi Percobaan Login untuk Mencegah Brute-Force Attack
- 4. Deteksi dan Bersihkan Malware
- 5. Cegah Serangan SQL Injection
- 6. Lindungi Website dari Cross-Site Scripting (XSS)
- 7. Gunakan Web Application Firewall (WAF)
- 8. Pastikan SSL dan HTTPS Berfungsi dengan Benar
- 9. Siapkan Backup dan Rencana Pemulihan Data
- 10. Pantau Aktivitas dan Catatan Keamanan Website
Apa Itu WooCommerce Security?
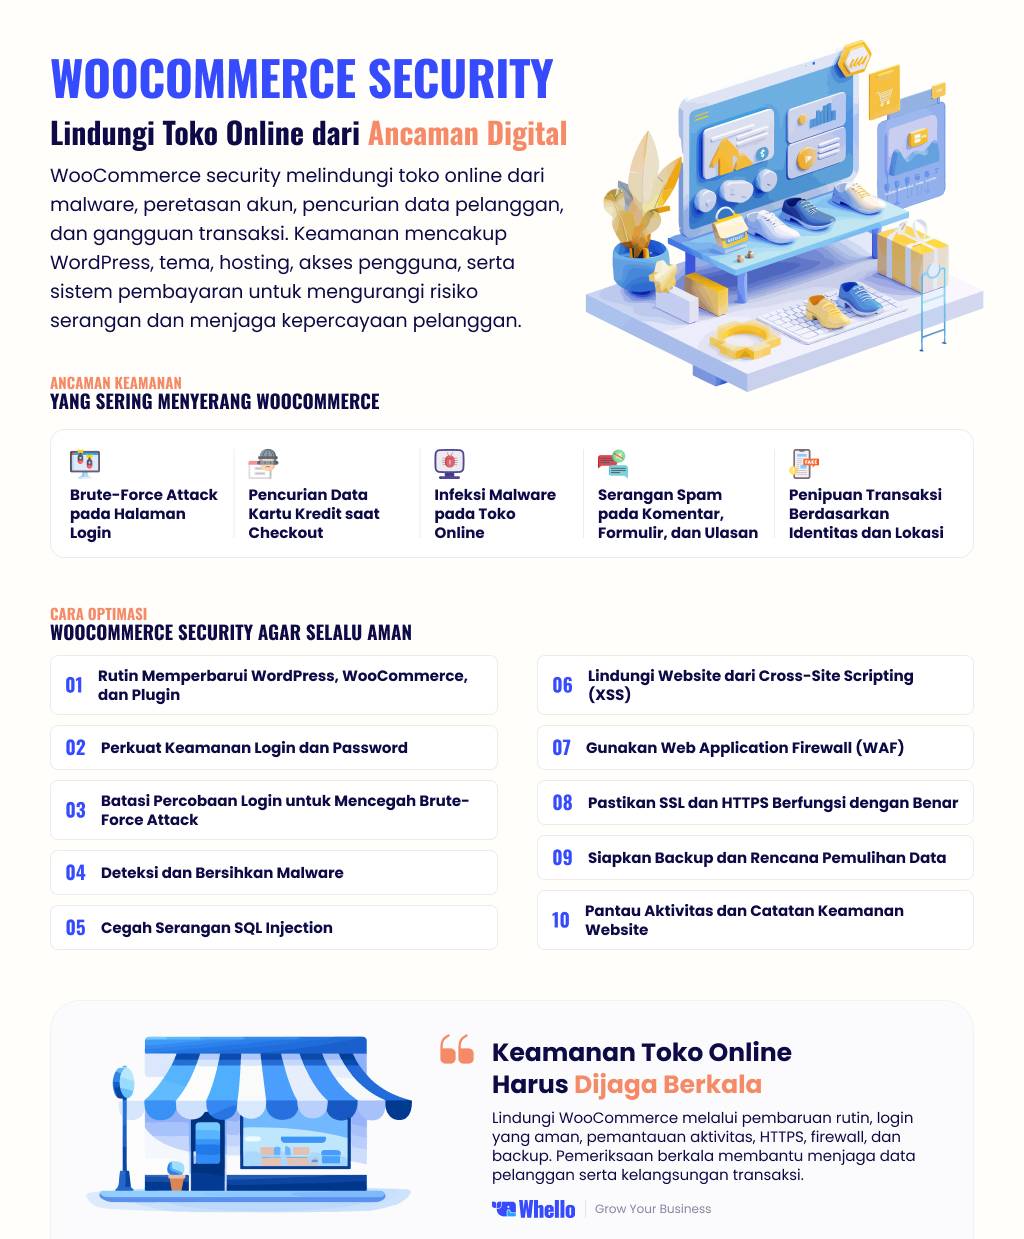
WooCommerce security adalah upaya untuk melindungi toko online berbasis WooCommerce dari berbagai ancaman digital, seperti malware, peretasan akun, pencurian data pelanggan, hingga gangguan transaksi.
Keamanan ini tidak hanya bergantung pada plugin WooCommerce, tetapi juga mencakup WordPress, tema, hosting, pengaturan akses pengguna, dan sistem pembayaran.
Dengan menerapkan langkah keamanan yang tepat, kamu bisa mengurangi risiko serangan siber, menjaga data pelanggan tetap terlindungi, dan membuat aktivitas belanja di toko online terasa lebih aman.
Ancaman Keamanan yang Sering Menyerang WooCommerce
Meskipun WooCommerce memudahkan kamu mengelola toko online, bukan berarti website bebas dari ancaman keamanan. Ada beberapa jenis serangan yang bisa mengganggu operasional toko, membahayakan data pelanggan, bahkan menyebabkan kerugian finansial. Berikut beberapa ancaman keamanan WooCommerce yang perlu kamu waspadai.
A. Brute-Force Attack pada Halaman Login
Brute-force attack adalah upaya peretasan dengan mencoba berbagai kombinasi username dan password secara berulang untuk masuk ke akun website.
Jika password yang digunakan terlalu mudah ditebak atau perlindungan login masih lemah, penyerang bisa saja mendapatkan akses ke dashboard WordPress dan mengambil alih toko online kamu.
B. Pencurian Data Kartu Kredit saat Checkout
Ancaman ini dikenal sebagai credit card skimming, yaitu serangan yang bertujuan mencuri informasi kartu kredit pelanggan ketika mereka melakukan pembayaran.
Penyerang bisa menyisipkan kode berbahaya pada halaman checkout untuk merekam data pembayaran yang dimasukkan pelanggan. Karena itu, keamanan halaman checkout dan sistem pembayaran perlu dijaga dengan serius.
C. Infeksi Malware pada Toko Online
Malware adalah perangkat lunak berbahaya yang bisa menyusup ke website melalui plugin atau tema yang rentan, file mencurigakan, maupun akses yang berhasil diretas.
Jika toko WooCommerce terinfeksi malware, website bisa menampilkan konten berbahaya, mengarahkan pengunjung ke situs lain, mencuri data, atau bahkan tidak bisa diakses. Kondisi ini tentu dapat mengganggu transaksi dan menurunkan kepercayaan pelanggan.
D. Serangan Spam pada Komentar, Formulir, dan Ulasan
Spam juga menjadi masalah yang sering muncul pada website toko online. Bentuknya bisa berupa komentar berisi tautan mencurigakan, pesan promosi yang tidak relevan melalui formulir kontak, atau ulasan produk palsu.
Jika dibiarkan, spam dapat membuat website terlihat kurang profesional, mengganggu kenyamanan pengunjung, dan menambah pekerjaan saat mengelola toko.
E. Penipuan Transaksi Berdasarkan Identitas dan Lokasi
Penipuan transaksi bisa terjadi ketika seseorang menggunakan identitas atau informasi pembayaran milik orang lain tanpa izin. Pelaku juga dapat memanfaatkan perbedaan lokasi, alamat pengiriman, atau pola transaksi yang tidak biasa untuk menyamarkan aktivitasnya.
Jika tidak terdeteksi, toko online berisiko mengalami transaksi palsu, chargeback (pembatalan pembayaran melalui penyedia kartu atau bank), hingga kerugian finansial. Untuk mengurangi risiko ini, kamu perlu memantau transaksi yang mencurigakan dan menggunakan sistem verifikasi pembayaran yang sesuai.
Cara Optimasi WooCommerce Security agar Selalu Aman
Menjaga keamanan toko online berbasis WooCommerce nggak cukup hanya dengan memasang plugin keamanan. Kamu juga perlu rutin memperbarui sistem, melindungi akses login, dan memantau aktivitas website. Berikut 10 langkah yang bisa kamu terapkan untuk menjaga toko online tetap aman:
1. Rutin Memperbarui WordPress, WooCommerce, dan Plugin
Versi WordPress, WooCommerce, tema, atau plugin yang sudah lama bisa memiliki celah keamanan yang dimanfaatkan hacker. Karena itu, pastikan semua komponen website selalu diperbarui ke versi terbaru.
Agar lebih aman, uji pembaruan besar di website staging terlebih dahulu dan hapus plugin atau tema yang sudah nggak digunakan atau tidak lagi mendapat pembaruan.
2. Perkuat Keamanan Login dan Password
Gunakan password yang kuat dan unik untuk setiap akun, terutama akun administrator. Hindari password yang mudah ditebak, seperti tanggal lahir atau kombinasi angka sederhana.
Kamu juga bisa mengaktifkan autentikasi dua faktor (2FA) agar akun tetap terlindungi meskipun password diketahui orang lain.
3. Batasi Percobaan Login untuk Mencegah Brute-Force Attack
Serangan brute-force terjadi ketika bot mencoba berbagai kombinasi username dan password untuk masuk ke website. Untuk mengurangi risikonya, batasi jumlah percobaan login yang gagal dan aktifkan CAPTCHA jika diperlukan.
Menggunakan autentikasi multifaktor serta memantau aktivitas login juga bisa membantu mencegah akses yang nggak sah.
4. Deteksi dan Bersihkan Malware
Malware bisa menyusup ke website tanpa disadari dan mencuri data atau mengganggu transaksi pelanggan. Lakukan pemindaian keamanan secara berkala menggunakan plugin atau layanan keamanan tepercaya.
Jika ditemukan file mencurigakan, segera periksa dan bersihkan sumber infeksinya, termasuk kemungkinan kode berbahaya pada halaman checkout.
5. Cegah Serangan SQL Injection
SQL injection adalah serangan yang memanfaatkan celah pada website untuk mengakses atau memanipulasi database.
Risiko ini bisa dikurangi dengan menggunakan plugin dan tema dari sumber tepercaya serta memastikan website menggunakan kode yang aman.
Validasi input pengguna, penggunaan prepared statements, dan Web Application Firewall (WAF) juga membantu melindungi database dari permintaan berbahaya.
6. Lindungi Website dari Cross-Site Scripting (XSS)
Serangan XSS terjadi ketika penyerang menyisipkan skrip berbahaya yang kemudian dijalankan di browser pengunjung. Dampaknya bisa berupa pencurian sesi login, pengalihan ke situs mencurigakan, atau penyalahgunaan akun.
Untuk mencegahnya, gunakan plugin yang terawat, pastikan input pengguna divalidasi, dan terapkan output encoding serta pengaturan keamanan browser yang sesuai.
7. Gunakan Web Application Firewall (WAF)
WAF berfungsi sebagai lapisan pelindung yang menyaring lalu lintas masuk ke website dan membantu memblokir permintaan berbahaya sebelum mencapai server.
Solusi seperti Wordfence atau Sucuri bisa dipertimbangkan sesuai kebutuhan dan konfigurasi toko online kamu. Dengan perlindungan ini, risiko serangan otomatis, bot berbahaya, dan eksploitasi celah keamanan dapat dikurangi.
8. Pastikan SSL dan HTTPS Berfungsi dengan Benar
Sertifikat SSL/TLS membantu mengenkripsi data yang dikirim antara website dan browser pelanggan. Pastikan seluruh halaman toko online menggunakan HTTPS, termasuk halaman login, akun pelanggan, dan checkout.
Periksa juga masa berlaku sertifikat serta perbaiki peringatan konten campuran (mixed content) agar koneksi tetap aman dan pelanggan merasa lebih percaya saat bertransaksi.
9. Siapkan Backup dan Rencana Pemulihan Data
Backup menjadi penyelamat ketika website mengalami serangan, kerusakan sistem, atau kehilangan data. Jadwalkan pencadangan file dan database secara otomatis, lalu simpan salinannya di lokasi terpisah dari server utama.
Jangan lupa menguji proses pemulihan secara berkala supaya kamu tahu backup tersebut benar-benar bisa digunakan saat dibutuhkan.
10. Pantau Aktivitas dan Catatan Keamanan Website
Memantau aktivitas website membantu kamu menemukan tanda-tanda serangan lebih awal. Perhatikan riwayat login, perubahan file, pemasangan plugin, dan aktivitas akun administrator yang tidak biasa.
Aktifkan notifikasi keamanan agar kamu bisa segera melakukan pemeriksaan jika muncul aktivitas mencurigakan.
Cara Mengecek Apakah WooCommerce Sudah Aman
Setelah menerapkan berbagai langkah keamanan, kamu juga perlu memeriksa apakah toko online benar-benar terlindungi. Pemeriksaan ini bisa membantu menemukan akses yang tidak diperlukan, aktivitas mencurigakan, dan potensi celah keamanan sebelum menimbulkan masalah yang lebih besar.
A. Periksa Akun dan Hak Akses Pengguna
Cek daftar pengguna WordPress dan hapus akun milik mantan karyawan atau pihak lain yang sudah tidak membutuhkan akses.
Pastikan setiap pengguna hanya memiliki izin sesuai tugasnya. Untuk akun Administrator, aktifkan autentikasi dua faktor (2FA) sebagai perlindungan tambahan.
B. Periksa REST API Keys WooCommerce
Buka WooCommerce > Settings > Advanced > REST API untuk melihat kunci API yang terhubung ke toko online.
Hapus kunci yang sudah tidak digunakan dan periksa kembali izin aksesnya, terutama kunci yang memiliki hak baca dan tulis (read/write). Dengan begitu, kamu bisa mengurangi risiko penyalahgunaan akses ke data toko.
C. Periksa Log WooCommerce
Masuk ke WooCommerce > Status > Logs untuk memeriksa catatan aktivitas dan pesan kesalahan dari berbagai proses di website.
Perhatikan aktivitas yang tidak biasa atau integrasi layanan yang sudah tidak digunakan. Jika isi log terlalu teknis, minta bantuan developer untuk memeriksanya lebih lanjut.
D. Tinjau Log dan Sumber Traffic Website
Periksa data traffic melalui layanan analitik atau log dari penyedia hosting untuk menemukan pola kunjungan yang mencurigakan, seperti lonjakan permintaan yang tidak wajar atau aktivitas bot berbahaya.
Jika ditemukan sumber traffic yang mengganggu, kamu bisa mempertimbangkan pemblokiran melalui firewall atau pengaturan hosting. Pastikan pemblokiran dilakukan dengan hati-hati agar pengunjung asli tidak ikut terdampak.
Kesalahan WooCommerce Security yang Sebaiknya Dihindari
Beberapa kesalahan yang sering terjadi dan harus kamu hindari:
- Menggunakan password yang mudah ditebak.
- Memberikan akses Administrator kepada terlalu banyak orang.
- Mengabaikan autentikasi dua faktor (2FA).
- Memasang plugin atau tema dari sumber yang tidak tepercaya.
- Mengabaikan aktivitas mencurigakan di website.
- Tidak melakukan backup website secara rutin.
- Menganggap website sudah aman hanya karena menggunakan HTTPS.
Untuk menghindari risiko tersebut, pastikan kamu rutin memeriksa keamanan website, menggunakan layanan dan plugin tepercaya, membatasi hak akses pengguna, serta menyiapkan backup agar data toko lebih mudah dipulihkan jika terjadi masalah.
Optimalkan Website Bersama Whello!
Website yang aman merupakan fondasi penting bagi toko online. Namun, agar bisnis bisa terus berkembang, kamu juga perlu memperhatikan performa website, pengalaman pengguna, dan visibilitas di mesin pencari.
Whello siap membantu bisnis kamu mengoptimalkan website melalui jasa SEO yang disesuaikan dengan kebutuhan bisnis. Selain itu, Whello juga menyediakan jasa pembuatan website untuk membantu kamu membangun website yang profesional dan fungsional, serta solusi plugin WordPress untuk mendukung kebutuhan website. Mulai dari strategi konten hingga optimasi teknis, setiap upaya dilakukan untuk membantu meningkatkan visibilitas online dan mendukung pertumbuhan traffic organik.
Dengan strategi yang tepat dan pemeliharaan website secara berkelanjutan, kamu bisa membangun fondasi digital yang lebih siap menghadapi perubahan perilaku pencarian pengguna. Yuk, optimalkan website bersama Whello dan kembangkan bisnis online kamu dengan strategi digital yang lebih terarah!
Frequently Asked Questions
Ya, WooCommerce cukup aman jika rutin diperbarui dan dilengkapi perlindungan yang tepat.
Suka Artikel Ini?
Subscribe Newsletter Whello Gratis
Dapatkan promo eksklusif dan konten menarik langsung di emailmu.

Tentang Feri Murdeni
Webdeveloper
Hai perkenalkan, nama aku Feri dan berprofesi sebagai Website Developer di Whello Indonesia. Aku suka tantangan dan belajar hal-hal baru.