Webshell Adalah Apa? Kenali Bahayanya bagi Website dan SEO
durasi baca : 4 menit
Bayangkan website bisnis kamu tiba-tiba menampilkan halaman aneh, mengarahkan pengunjung ke situs judi online, atau mengalami penurunan traffic organik tanpa alasan yang jelas. Padahal, kamu tidak pernah melakukan perubahan tersebut. Apa yang sebenarnya terjadi?
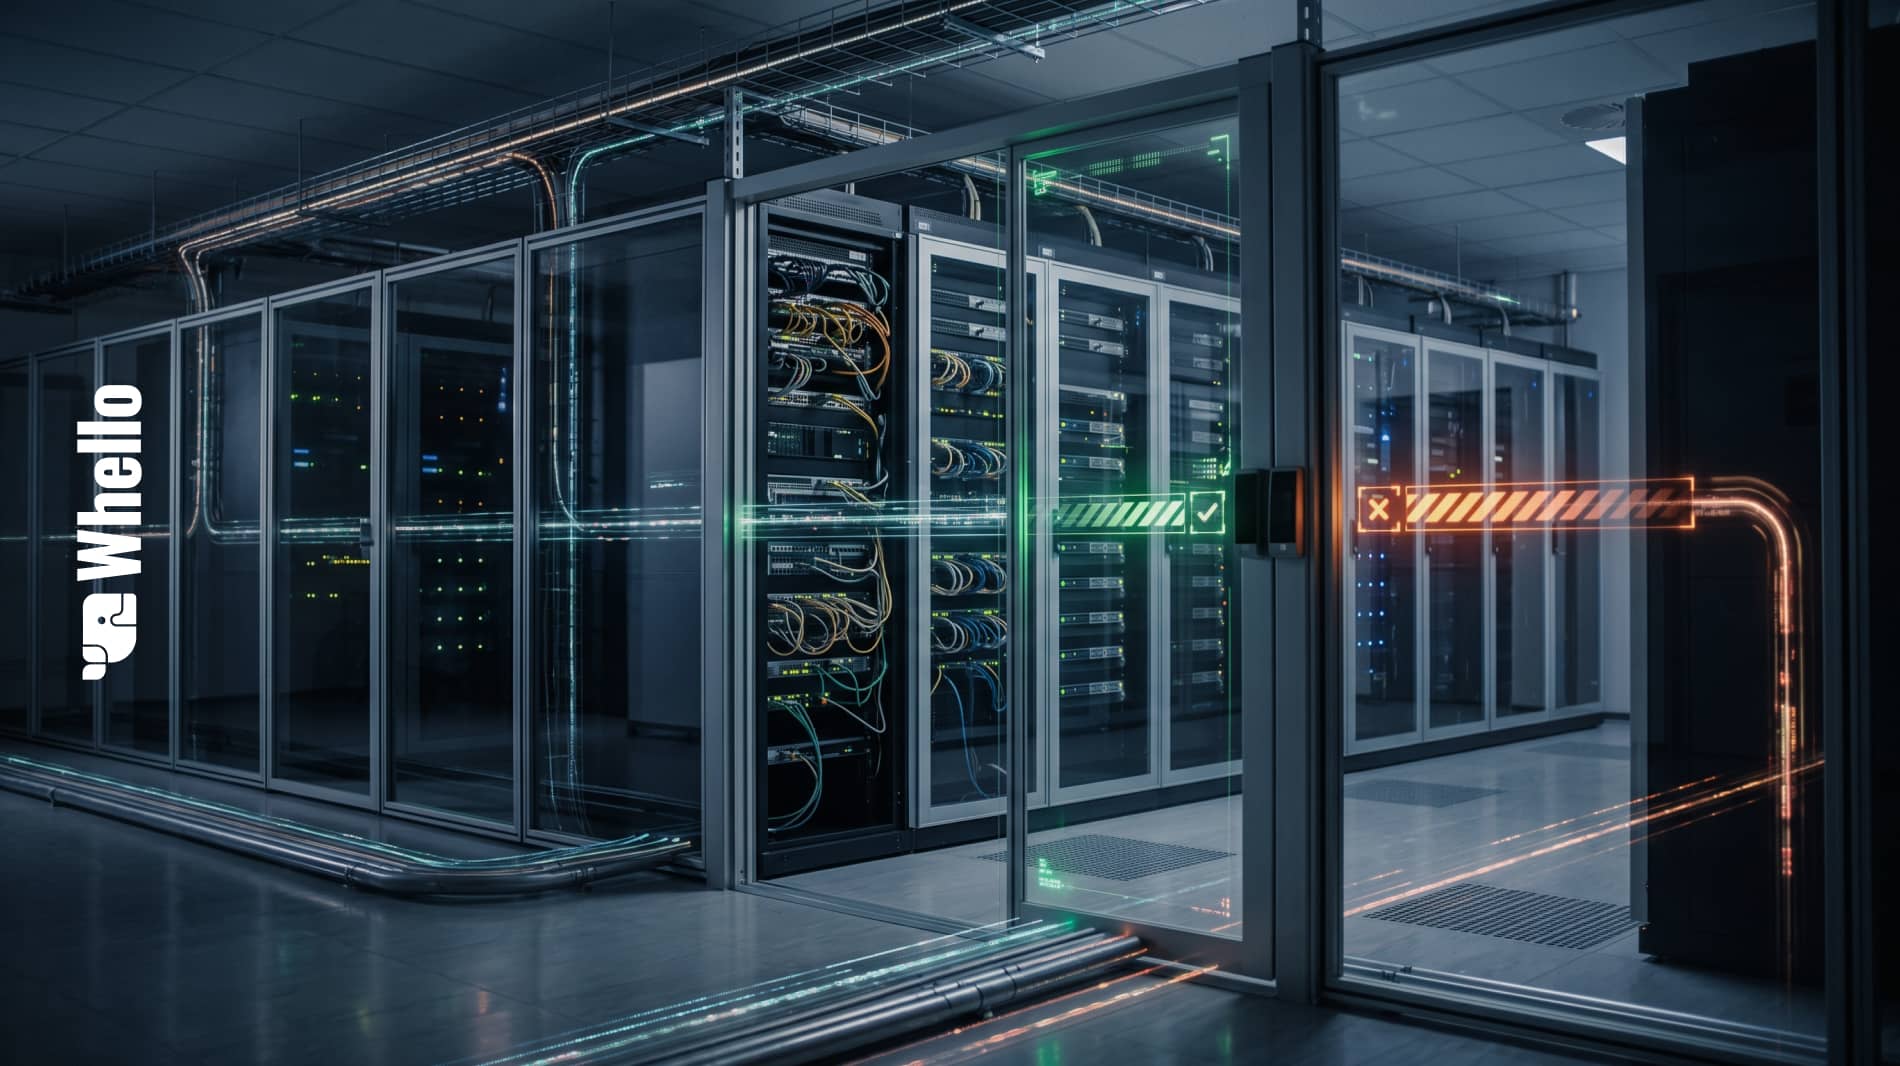
Salah satu kemungkinan yang perlu diwaspadai adalah serangan webshell. Webshell adalah salah satu ancaman keamanan website yang dapat memberikan akses tidak sah kepada attacker atau penyerang untuk mengendalikan bagian tertentu dari server melalui sebuah script. Jika dibiarkan, ancaman ini tidak hanya membahayakan data dan operasional website, tetapi juga dapat merusak reputasi bisnis serta performa SEO.
Lalu, apa itu webshell, bagaimana cara kerjanya, dan apa hubungannya dengan SEO? Mari kita bahas secara lengkap agar kamu bisa mengenali risikonya dan mengetahui langkah pencegahannya.
Apa Itu Webshell?
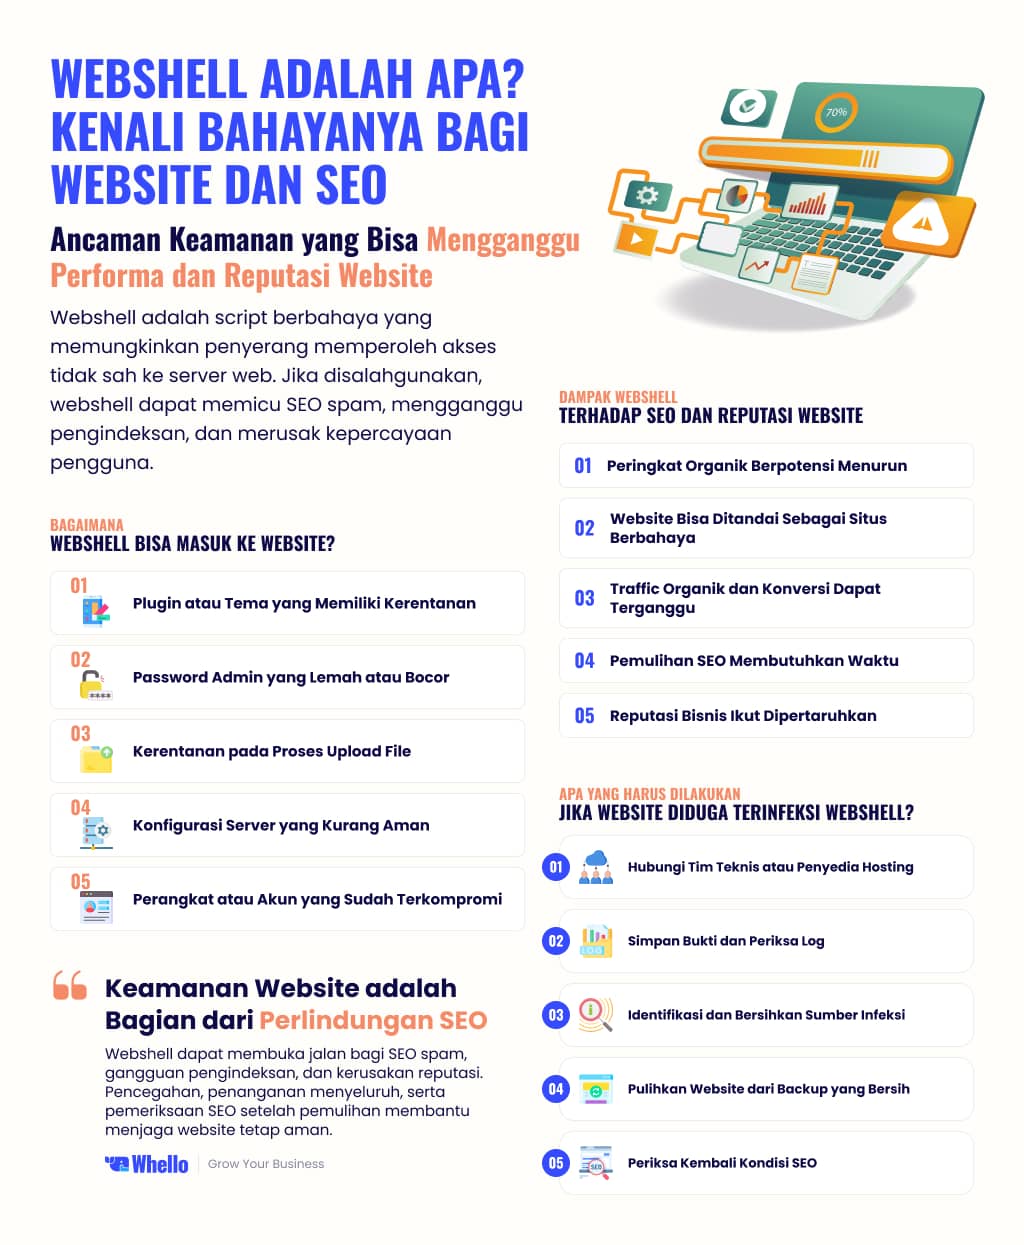
Webshell adalah script berbahaya yang ditempatkan pada server web dan digunakan oleh penyerang untuk mendapatkan akses tidak sah atau menjalankan perintah tertentu melalui aplikasi web.
Script ini bisa dibuat menggunakan bahasa pemrograman yang didukung server, seperti PHP, ASP.NET, atau bahasa lainnya, tergantung pada teknologi website yang menjadi target.
Ketika webshell berhasil dipasang dan dapat diakses, penyerang mungkin bisa menjalankan perintah, mengelola file, atau melakukan aktivitas lain sesuai dengan hak akses yang dimiliki script tersebut.
Webshell sering ditemukan pada website yang menggunakan sistem pengelolaan konten atau Content Management System (CMS), seperti WordPress, terutama ketika ada celah keamanan pada plugin, tema, atau konfigurasi server. Namun, ancaman ini tidak terbatas pada WordPress. Website yang dibangun menggunakan framework atau teknologi lain juga bisa menjadi target.
Bagaimana Webshell Bisa Masuk ke Website?
Webshell biasanya tidak muncul begitu saja. Penyerang membutuhkan jalan masuk untuk mengunggah atau menanamkan script berbahaya pada server. Ada beberapa celah yang sering dimanfaatkan.
1. Plugin atau tema yang memiliki kerentanan
Plugin dan tema membantu menambahkan fitur pada website. Namun, software yang sudah usang atau memiliki celah keamanan dapat membuka peluang bagi penyerang.
Misalnya, sebuah plugin memiliki kelemahan pada proses unggah file. Jika celah tersebut memungkinkan file berbahaya diunggah dan dijalankan oleh server, penyerang bisa memanfaatkannya untuk memasang webshell.
Karena itu, pembaruan plugin dan tema bukan sekadar urusan mendapatkan fitur baru. Update juga sering membawa perbaikan keamanan website yang penting.
2. Password admin yang lemah atau bocor
Kredensial login yang mudah ditebak dapat membuat akun administrator menjadi sasaran serangan. Risiko juga meningkat jika password digunakan berulang kali di berbagai layanan atau pernah bocor akibat insiden keamanan lain.
Menggunakan password yang kuat, autentikasi multifaktor (MFA), dan pembatasan hak akses dapat membantu mengurangi risiko ini.
3. Kerentanan pada proses upload file
Fitur unggah gambar, dokumen, atau file lainnya dapat menjadi celah jika validasi dan pembatasan file tidak diterapkan dengan benar.
Karena itu, website perlu membatasi tipe file yang diperbolehkan, memvalidasi unggahan di sisi server, serta memastikan file yang diunggah tidak dapat dieksekusi sebagai script jika memang tidak diperlukan.
4. Konfigurasi server yang kurang aman
Konfigurasi server yang salah juga dapat membuka jalan bagi webshell. Contohnya adalah izin file yang terlalu longgar, direktori unggahan yang mengizinkan eksekusi script, atau layanan administrasi yang terekspos tanpa perlindungan memadai.
Jika penyerang berhasil memanfaatkan kondisi tersebut, mereka mungkin bisa menempatkan atau menjalankan file berbahaya.
5. Perangkat atau akun yang sudah terkompromi
Terkadang, masalah bermula dari perangkat pengelola website yang terinfeksi malware, akun hosting yang diambil alih, atau kredensial FTP/SFTP yang bocor.
Penyerang dapat menggunakan akses tersebut untuk mengubah file website tanpa perlu mengeksploitasi aplikasi web secara langsung.
Apa Hubungan Webshell dengan SEO?
Webshell memang termasuk masalah keamanan website, tetapi dampaknya bisa meluas hingga ke SEO.
Berikut beberapa hubungan antara webshell dan SEO yang perlu dipahami.
1. Webshell bisa digunakan untuk menyisipkan SEO spam
Salah satu penyalahgunaan website yang dihack adalah SEO spam, yaitu penyisipan konten atau tautan yang bertujuan memanipulasi hasil pencarian.
Contohnya, website perusahaan yang awalnya membahas layanan digital marketing tiba-tiba memiliki ratusan halaman tersembunyi tentang perjudian, produk ilegal, atau topik lain yang tidak relevan.
Halaman tersebut mungkin dibuat agar dapat ditemukan mesin pencari tanpa terlihat oleh pengunjung biasa.
Jika webshell digunakan untuk membuat atau mengelola halaman spam tersebut, pemilik website bisa menghadapi masalah pengindeksan dan tindakan spam dari mesin pencari.
2. Webshell dapat mengubah elemen SEO
Penyerang yang memperoleh akses untuk mengubah file atau konten website mungkin juga dapat memodifikasi elemen SEO, seperti title tag, meta description, canonical tag, robots.txt, atau sitemap XML.
Perubahan seperti ini dapat mengganggu pemahaman mesin pencari terhadap isi halaman dan memengaruhi cara halaman ditampilkan di hasil pencarian.
3. Webshell bisa mengganggu proses crawling
Googlebot dan crawler mesin pencari lainnya perlu mengakses halaman website untuk menemukan serta memproses kontennya.
Jika website yang terinfeksi menghasilkan banyak URL spam, mengalami error server, atau mengarahkan crawler ke halaman yang tidak semestinya, proses crawling dapat menjadi kurang efisien.
Namun, dampak terhadap crawling dan pengindeksan tidak selalu sama pada setiap website. Hal ini bergantung pada skala infeksi, konfigurasi website, dan cara mesin pencari memproses halaman yang terdampak.
Dampak Webshell terhadap SEO dan Reputasi Website
Selain berpotensi mengganggu optimasi teknis, infeksi webshell juga dapat menimbulkan dampak bisnis yang serius.
1. Peringkat Organik Berpotensi Menurun
Jika website diretas dan digunakan untuk melakukan spam, Google dapat mengambil tindakan terhadap halaman tertentu atau bagian website yang terdampak.
Dalam kasus yang lebih serius, website dapat menerima tindakan manual atau menampilkan peringatan keamanan di hasil pencarian. Kondisi tersebut bisa mengurangi visibilitas organik dan jumlah pengunjung.
Meski begitu, tidak semua infeksi webshell otomatis menyebabkan penurunan ranking. Dampaknya bergantung pada aktivitas yang dilakukan penyerang, halaman yang terpengaruh, serta respons pemilik website.
2. Website Bisa Ditandai Sebagai Situs Berbahaya
Jika website mendistribusikan malware atau mengarahkan pengunjung ke halaman berbahaya, browser dan layanan keamanan tertentu dapat menampilkan peringatan kepada pengguna.
Bayangkan calon pelanggan ingin membuka website perusahaan kamu, tetapi justru melihat peringatan bahwa situs tersebut mungkin tidak aman. Kemungkinan mereka melanjutkan kunjungan tentu bisa menurun.
Bagi bisnis yang mengandalkan website untuk mendapatkan prospek atau transaksi, situasi ini dapat berdampak langsung pada kepercayaan pelanggan.
3. Traffic Organik dan Konversi Dapat Terganggu
Halaman spam yang terindeks, halaman penting yang dimodifikasi, atau website yang tidak bisa diakses dengan normal dapat mengganggu perjalanan pengguna.
Misalnya, calon pelanggan mencari jasa SEO dan menemukan halaman website di Google. Namun, ketika diklik, mereka justru diarahkan ke halaman yang tidak relevan.
Akibatnya, peluang mendapatkan pertanyaan, leads, atau transaksi bisa hilang.
4. Pemulihan SEO Membutuhkan Waktu
Setelah infeksi dibersihkan, pemilik website masih perlu memastikan halaman yang benar dapat diakses, URL spam ditangani, dan masalah keamanan telah diselesaikan.
Mesin pencari juga memerlukan waktu untuk meng-crawl ulang dan memproses perubahan tersebut.
Karena itu, proses pemulihan tidak cukup hanya dengan menghapus halaman spam. Kamu juga perlu memastikan penyebab serangan sudah ditutup dan sinyal SEO website kembali dalam kondisi yang benar.
5. Reputasi Bisnis Ikut Dipertaruhkan
Keamanan website berkaitan erat dengan kepercayaan pengguna. Jika pengunjung menemukan konten mencurigakan atau mengalami pengalihan yang tidak diinginkan, mereka mungkin meragukan profesionalisme bisnis.
Untuk website e-commerce, risiko ini bahkan bisa memengaruhi kepercayaan terhadap proses pembayaran dan keamanan data pelanggan.
Tanda-Tanda Website Mungkin Terkena Webshell
Webshell sengaja dibuat agar bisa beroperasi tanpa menarik perhatian. Karena itu, tidak semua infeksi menunjukkan gejala yang jelas.
Meski begitu, ada beberapa tanda yang patut diperiksa.
1. Muncul File Asing di Server
Periksa apakah ada file baru yang tidak dikenal, terutama pada direktori yang dapat diakses melalui web atau direktori unggahan.
Contohnya, sebuah file PHP muncul di folder gambar, padahal folder tersebut seharusnya hanya menyimpan file gambar.
Namun, jangan langsung menganggap semua file asing sebagai malware. Beberapa plugin dan sistem caching memang membuat file secara otomatis. Periksa lokasi, isi, waktu perubahan, dan asal file sebelum mengambil tindakan.
2. Muncul Halaman yang Tidak Pernah Dibuat
Website mendadak memiliki URL yang membahas topik tidak relevan, seperti perjudian atau promosi produk yang tidak berhubungan dengan bisnis kamu.
Kamu bisa memeriksa laporan pengindeksan di Google Search Console untuk menemukan URL yang tidak dikenal. Hasil pencarian Google juga dapat memberikan petunjuk, tetapi tidak selalu menampilkan seluruh halaman yang terdampak.
3. Website Mengarahkan Pengunjung ke Situs Lain
Pengunjung mungkin diarahkan ke situs asing, sementara pemilik website tidak melihat masalah yang sama ketika mengaksesnya.
Perbedaan perilaku berdasarkan perangkat, lokasi, status login, atau user-agent bisa menjadi petunjuk adanya script berbahaya. Meski begitu, pengalihan juga dapat disebabkan oleh konfigurasi atau plugin yang bermasalah.
4. Penggunaan Resource Server Meningkat
CPU, memori, bandwidth, atau penggunaan proses server tiba-tiba meningkat tanpa penjelasan yang jelas.
Hal ini bisa disebabkan oleh aktivitas berbahaya, tetapi juga bisa berasal dari lonjakan traffic yang sah atau masalah performa lainnya. Karena itu, cocokkan temuan tersebut dengan log server dan aktivitas website.
5. Ada Perubahan SEO yang Tidak Wajar
Beberapa gejala yang perlu diperhatikan meliputi:
- Munculnya banyak URL asing di hasil pencarian.
- Title tag atau meta description berubah tanpa izin.
- Sitemap berisi URL yang tidak dikenal.
- Traffic organik turun secara tiba-tiba.
- Google Search Console menampilkan peringatan keamanan atau tindakan manual.
Untuk memastikan penyebabnya, gabungkan data SEO dengan pemeriksaan keamanan website.
Apa yang Harus Dilakukan Jika Website Diduga Terinfeksi Webshell?
Jika menemukan indikasi webshell, jangan terburu-buru menghapus file secara acak. Penanganan yang tidak tepat bisa menghilangkan bukti, merusak website, atau membuat pintu masuk penyerang tetap terbuka.
Berikut langkah yang bisa dilakukan.
1. Hubungi Tim Teknis atau Penyedia Hosting
Jika kamu tidak memiliki tim keamanan internal, segera hubungi penyedia hosting atau tenaga profesional yang menangani insiden keamanan website.
Mereka dapat membantu memeriksa file, log akses, aktivitas akun, serta indikasi kompromi lainnya.
Jika serangan masih berlangsung, pertimbangkan untuk membatasi akses ke website atau mengisolasi sistem yang terdampak dengan bantuan tim teknis.
2. Simpan Bukti dan Periksa Log
Sebelum membersihkan sistem, simpan salinan log, file yang dicurigai, serta informasi terkait waktu kejadian jika memungkinkan.
Data tersebut dapat membantu mengidentifikasi kapan penyerang masuk dan bagaimana mereka mendapatkan akses.
Jangan langsung menghapus seluruh file yang mencurigakan tanpa dokumentasi, terutama jika insiden melibatkan data pelanggan atau layanan penting.
3. Identifikasi dan Bersihkan Sumber Infeksi
Pembersihan harus mencakup pemeriksaan file website, plugin, tema, akun pengguna, konfigurasi server, dan kemungkinan mekanisme akses tersembunyi.
Gunakan file resmi dari sumber terpercaya untuk mengganti komponen yang terinfeksi. Jangan sekadar menghapus satu script lalu menganggap website sudah aman.
Jika ada dugaan kredensial bocor, ganti password dari perangkat yang bersih dan cabut sesi atau token akses yang tidak lagi dipercaya. Periksa juga akun hosting, database, FTP/SFTP, dan administrator CMS.
4. Pulihkan Website dari Backup yang Bersih
Jika tersedia, backup sebelum insiden dapat membantu memulihkan website. Namun, pastikan backup tersebut memang bersih dan tidak mengandung file berbahaya.
Setelah pemulihan, tutup celah yang dimanfaatkan penyerang sebelum website kembali dioperasikan secara normal.
5. Periksa Kembali Kondisi SEO
Setelah website aman, lanjutkan dengan audit SEO untuk memastikan tidak ada perubahan yang merugikan visibilitas organik.
Periksa status pengindeksan URL, sitemap XML, robots.txt, canonical tag, internal link, title tag, serta halaman yang menampilkan error.
Jika Google Search Console menunjukkan masalah keamanan atau tindakan manual, ikuti petunjuk pemulihan yang tersedia. Ajukan peninjauan ulang jika memang diperlukan setelah masalah diselesaikan.
Serahkan Technical SEO ke Jasa SEO Whello!
Melalui jasa pembuatan website dan jasa SEO Whello, kamu dapat mengembangkan strategi optimasi website yang berorientasi pada fondasi teknis, kualitas konten, dan visibilitas organik.
Perlu diingat, SEO bukan pengganti keamanan website. Jika terdapat indikasi webshell atau malware, prioritaskan penanganan insiden bersama tim keamanan atau penyedia hosting. Setelah website dinyatakan aman, optimasi teknis dan SEO dapat membantu memastikan struktur serta performanya kembali mendukung tujuan bisnis.
Jangan tunggu sampai website kehilangan traffic atau kepercayaan pelanggan untuk mulai berbenah. Bangun fondasi website yang lebih kuat bersama Whello. Yuk konsultasi dulu, gratis kok!
Frequently Asked Questions
Webshell yang dipasang tanpa izin untuk memberikan akses kepada penyerang merupakan ancaman keamanan. Namun, tidak semua script administrasi server adalah webshell berbahaya. Penilaian harus mempertimbangkan tujuan, sumber, isi script, dan hak aksesnya.
Suka Artikel Ini?
Subscribe Newsletter Whello Gratis
Dapatkan promo eksklusif dan konten menarik langsung di emailmu.
Tentang Benedict Rico
SEO Specialist
Halo, kenalin aku Rico. Saat ini aku bekerja sebagai SEO Specialist di Whello Indonesia. Yuk kenalan lebih dekat!